اختراق أوبتيمايزلي يزرع شيفرة سرقة بطاقات في مواقع سي إن إن وبي بي سي
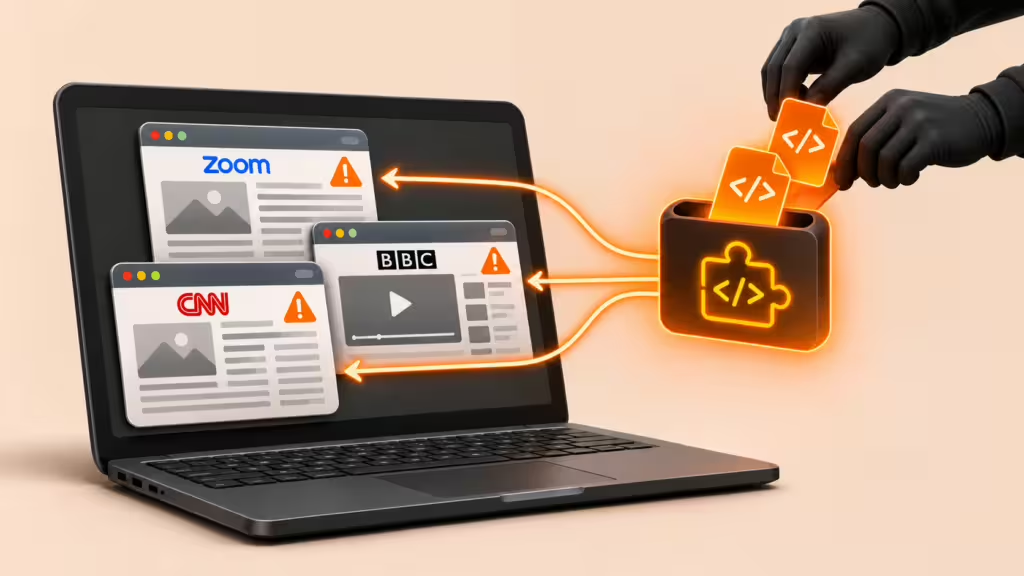
شيفرة خبيثة وصلت إلى زوار مواقع 178 مؤسسة على الأقل، بينها سي إن إن وبي بي سي وزوم، بعدما استغل مهاجم ثغرة في منصة أوبتيمايزلي ويب إكسبيريمنتيشن لزرع جافاسكربت داخل مشاريع عملاء. وقالت الشركة في إشعار حادث إنها عالجت الثغرة وأزالت الشيفرة.

البريد
· نُشر أصلاً على ontime+ · آخر تحقق: 17 نوفمبر 2026
أبرز النقاط
- مهاجم استغل ثغرة في منصة أوبتيمايزلي وزرع شيفرة خبيثة في سكربتات 178 مؤسسة
- الشيفرة بدّلت عناوين محافظ العملات الرقمية وسحبت بيانات البطاقات، وحمّلت أدوات اختراق لأجهزة آي أو إس
- المواقع المصابة تشمل زوم وسيلزفورس وإتش إس بي سي، ما يوسّع دائرة المتضررين إلى زوار عاديين
خبر:
شيفرة خبيثة وصلت إلى زوار مواقع 178 مؤسسة على الأقل، بينها سي إن إن وبي بي سي وزوم، بعدما استغل مهاجم ثغرة في منصة أوبتيمايزلي ويب إكسبيريمنتيشن لزرع جافاسكربت داخل مشاريع عملاء. وقالت الشركة في إشعار حادث إنها عالجت الثغرة وأزالت الشيفرة. ورصدت شركة ريبورت يو آر آي، التي تراقب سكربتات المواقع، الإصابة وتتبعتها.
تفصيل:
- آلية الهجوم: بحسب تحليل ريبورت يو آر آي، كتب المهاجم أداة تحميل داخل حقل الشيفرة المخصصة للمشاريع وترك بقية السكربت على حاله. وبقيت السكربتات تُقدَّم من نطاق أوبتيمايزلي بشهادتها الرسمية، فكل صفحة تحمّل السكربت كانت تشغّل أداة التحميل تلقائياً.
- الحمولة الخبيثة: ملف باسم ترَك.جي إس يستبدل عناوين محافظ العملات الرقمية بعناوين المهاجم في نص الصفحة والنماذج والروابط والحافظة والطلبات الصادرة. ووفق تحليل ستيب سيكيوريتي، لا يستبدل إلا عنواناً يجتاز اختبار سلسلته ويقع قرب كلمة دفع مثل محفظة أو إيداع أو إرسال.
- سارق البطاقات: أضيفت وحدة لالتقاط رقم البطاقة وتاريخ الانتهاء ورمز التحقق عند إدخالها في حقول نماذج الموقع وإرسالها إلى خادم المهاجم. ولا تستطيع قراءة البطاقات المدخلة عبر إطار دفع من نطاق مختلف، مثل حقول سترايب أو أدين المستضافة.
- الأرقام والضحايا: فحصت ريبورت يو آر آي 1611 سكربتاً ووجدت الشيفرة في 188 منها تعود إلى 178 مؤسسة، وقدّرت أن العدد الحقيقي أعلى. وإلى جانب سي إن إن وبي بي سي وزوم، شملت القائمة سيلزفورس وغيت لاب وإيكيا وإتش إس بي سي وإكويفاكس وإير فرانس-كيه إل إم وليدجر وبيكوك، وصفحتي أوبتيمايزلي الرئيسية وتسجيل الدخول.
- مسار آي أو إس: على الآيفون والآيباد حمّلت الشيفرة سكربتاً يقرأ إصدار النظام ويفتح سلسلة استغلال في إطار مخفي: كورونا للإصدارات 13 إلى 17، ودارك سورد للإصدار 18، وسلسلة منفصلة للإصدار 26 تجمع بيانات الجهاز فقط. ولم تسجَّل سيطرة فعلية على أي جهاز.
- الخسائر المالية: حتى 19:25 بتوقيت غرينتش، قالت ريبورت يو آر آي إن محافظ المهاجم تلقت نحو 7040 دولاراً خلال تسع ساعات تقريباً. وقدّرت ستيب سيكيوريتي المجموع بنحو 6600 دولار، وكتب محللوها أن السلسلة لا تُظهر أي التحويلات جاءت من ضحايا. ولا يُعرف عدد البطاقات التي انكشفت.
- التسلسل الزمني: رُصدت أول إصابة عند 04:21 بتوقيت غرينتش في سكربت بي بي سي، وأضيف سارق البطاقات عند 13:43، وبدأت عملية تنظيف واسعة نحو 20:40، وبحلول 21:52 لم يبقَ سوى سكربت واحد يحمل الشيفرة بحسب الشركة المراقبة.
- حدود الإفصاح: إشعار أوبتيمايزلي، المنشور عند 01:02 بتوقيت غرينتش، أقرّ بأن المهاجم “استغل ثغرة في إكسبيريمنتيشن”، لكنه لم يوضح آلية الثغرة ولا عدد المشاريع المتأثرة ولا موعد الإصلاح ولا ما إذا كان المهاجم يحتفظ بأي وصول.
- مؤشر استمرار الوصول: قالت ريبورت يو آر آي إن سكربت سمارت شيت جرى تنظيفه مرة ثم أعيدت إصابته بنسخة مخفية من الشيفرة، وهو ما يشير إلى أن المهاجم كان لا يزال يملك صلاحية الكتابة عند تلك النقطة.
خلفية:
الشركات التي تستخدم المنصة لتجارب صفحاتها تحمّل سكربتاً من المزود يُحدّث نفسه تلقائياً كلما غيّر العميل إعداداً، ويشغّل في كل مرة حقل شيفرة مخصصة. هذا التحديث التلقائي هو ما سمح بانتشار الشيفرة المزروعة إلى زوار مئات المواقع دفعة واحدة.
بين السطور:
إعادة إصابة سكربت سمارت شيت بعد تنظيفه، وثلاث نسخ مختلفة من أداة التحميل إحداها مموّهة بترميز بيس64 وأخرى تحمل نسخة كاملة من الحمولة للعمل إذا حُجب النطاق، تشير إلى هجوم مُعدّ لمقاومة المعالجة لا إلى حقنة عابرة. وقالت ريبورت يو آر آي إنها لا تعرف كيف حصل المهاجم على صلاحية الكتابة في مشاريع عملاء غير مترابطين.
ماذا بعد؟
ما إذا كانت أوبتيمايزلي ستوضح آلية الثغرة وعدد المشاريع المتأثرة وتوقيت الإصلاح، وما إذا كانت المؤسسات المدرجة ستبلغ زوارها، ومدى اتساع تقديرات الأموال المسروقة مع فحص مزيد من السكربتات.